Vos savoir-faire sont sensibles. Nous les traitons comme tels.
Cette page est écrite pour être lue en entier par un RSSI ou un DPO. Tout ce qui suit est repris de documents qui nous engagent déjà : le contrat de sous-traitance et la politique de confidentialité.
Une stack européenne, sans transfert hors UE.
Aucun transfert effectif de données hors de l'Union européenne n'est en cours. Les sièges sociaux de certains de nos sous-traitants sont situés hors UE, mais les serveurs qui traitent vos données ne le sont pas : le traitement IA tourne en France chez Mistral, la base et l'application sont servies depuis l'Union européenne. C'est ce qui nous met hors de portée du Cloud Act.
| Sous-traitant | Rôle | Serveurs |
|---|---|---|
| Mistral AI | Transcription, analyse et génération | France |
| Supabase | Base de données, authentification, stockage des fichiers | Union européenne (Francfort) |
| Vercel | Hébergement de l'application | Union européenne (Francfort) |
La liste complète et à jour des sous-traitants, avec leur pays de siège, figure dans le contrat de sous-traitance.
Vos captations n'entraînent aucun modèle. Jamais.
C'est le premier point que nous inscrivons au contrat, parce que c'est le premier que l'on nous pose.
Aucun entraînement
Le savoir-faire capté n'alimente pas l'entraînement de nos modèles.
Aucune mutualisation
Il n'est jamais mis en commun avec les données d'autres clients.
Un seul usage
Il ne sert qu'à vous fournir le service, et à rien d'autre.
Chiffrement, accès et traçabilité.
Les mesures ci-dessous sont celles qui sont en place, pas celles qui sont prévues. Chaque ligne est vérifiable dans le contrat de sous-traitance ou dans l'application elle-même.
Le chiffrement n'est pas une option de configuration et le cloisonnement n'est pas une promesse : les deux sont dans le code, sur toutes les tables et pour tous les comptes.
- Chiffrement AES-256 au repos et TLS 1.2 ou supérieur en transit, avec HSTS preload
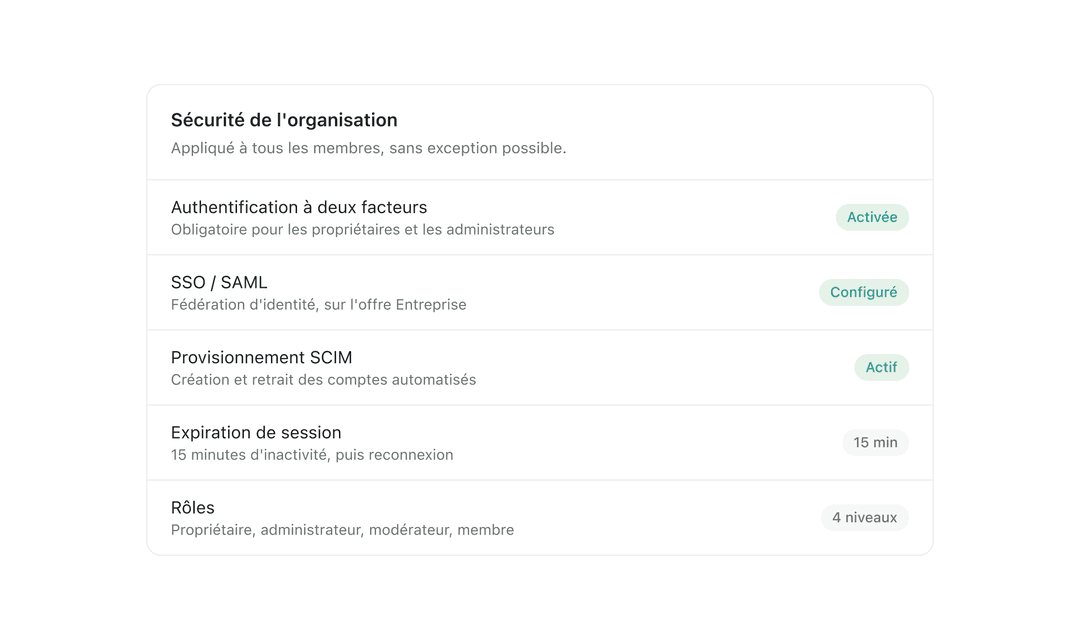
- Authentification multifacteur obligatoire pour les propriétaires et administrateurs, disponible pour tous
- Cloisonnement par Row Level Security sur l'ensemble des tables, et quatre niveaux de rôles
- Expiration de session à 15 minutes et verrouillage du compte après plusieurs échecs
- SSO / SAML et provisionnement SCIM sur l'offre Entreprise
Qui a fait quoi, quand, et ce qu'il advient si tout tombe. Ce sont les deux questions d'un audit, et les réponses sont chiffrées, pas qualitatives.
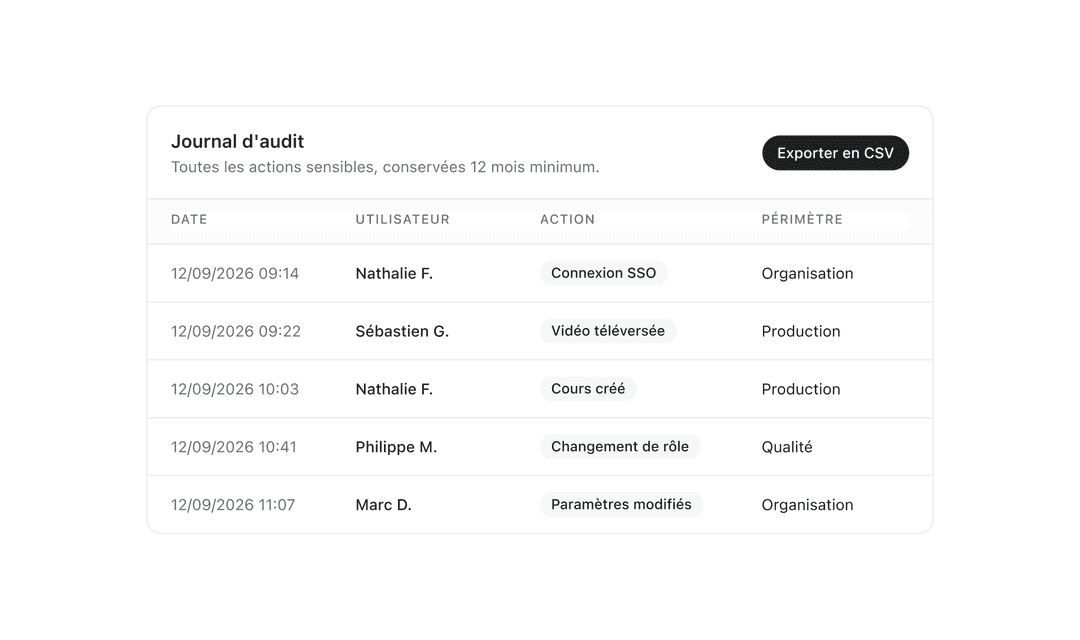
- Journal d'audit de toutes les actions sensibles, protégé en écriture et conservé au minimum 12 mois
- Vérification quotidienne automatisée des invariants d'isolation entre organisations, avec alerte en cas d'écart
- Sauvegardes quotidiennes : RPO inférieur ou égal à 24 heures, RTO de 4 heures
- Dernier test de restauration réussi le 12 juin 2026
- Revue des accès tous les 90 jours, tracée
Ce que le contrat dit déjà.
Le contrat de sous-traitance est public sur ce site. Vous pouvez le lire avant de nous parler, et le faire relire par votre juridique sans nous le demander.
Rôles et contrat
Vous êtes responsable de traitement, ClipHow est sous-traitant au sens de l'article 28. Le contrat de sous-traitance est publié et signable en l'état.
Droits des personnes
Accès, rectification, effacement, portabilité, limitation et opposition. Nous vous assistons sur chaque demande, et le DPO est joignable directement.
Sous-traitants ultérieurs
La liste est publiée dans le DPA. Tout changement vous est notifié par écrit avec un préavis de 30 jours, ce qui vous laisse le temps de vous y opposer.
Rétention
Les données sont conservées pendant la durée du contrat, puis supprimées dans les 30 jours qui suivent son terme, hors obligation légale de conservation.
Vous restez le gardien de votre base.
Modération avant publication
Aucune captation n'entre dans la base de connaissance sans validation : la vôtre, celle d'un manager, ou celle des personnes que vous avez désignées. Rien ne se publie tout seul.
Déploiement on-premise
Pour les environnements qui ne peuvent pas sortir leurs données de leur propre infrastructure, un déploiement dans vos murs est possible. Le périmètre se discute au cas par cas.
Réversibilité
À la fin du contrat, un export complet dans un format structuré (JSON / ZIP) sous 30 jours, la suppression définitive ensuite, et un certificat de destruction sur demande.
Rien n'est publié sans trace
Chaque validation, chaque publication et chaque changement d'accès est écrit au journal d'audit. Vous pouvez reconstituer qui a laissé entrer quoi dans la base, et quand.
Où nous en sommes, exactement.
Une page sécurité qui surévalue sa position coûte l'affaire qu'elle devait débloquer : votre RSSI la lit à côté du contrat. Voici donc l'état réel, daté.
ISO 27001:2022
Non certifiés à ce jour. Le système de management de la sécurité est aligné sur la norme (politique de sécurité, plan de continuité, réponse aux incidents, registre des risques, revues d'accès) et l'audit Stage 2 est planifié au quatrième trimestre 2026.
SOC 2 Type 2
Visé au deuxième trimestre 2027 en notre nom. Nos sous-traitants d'infrastructure — Supabase, Vercel, Mistral — sont déjà SOC 2 Type II ; leurs rapports sont communicables sous NDA.
Tests d'intrusion
Suite de tests interne (sept modules, dont l'accès inter-tenant) et audit Row Level Security réalisés. Le pentest externe PASSI est cadré mais n'a pas encore été lancé : nous préférons l'écrire que le laisser supposer.
Vérifiez-nous vous-même
Votre équipe peut auditer et pentester un tenant de test dédié, quand elle veut. Un questionnaire sécurité rempli (type CAIQ, ou le vôtre) est disponible sur demande auprès du DPO.
Les politiques détaillées, les rapports SOC 2 de nos sous-traitants, l'audit Row Level Security et le plan de réponse aux incidents sont communiqués sous NDA.
Ce que votre RSSI nous demande, et ce que nous répondons.
Pas en notre nom, à ce jour. Le système de management de la sécurité est aligné sur ISO 27001:2022 et l'audit Stage 2 est planifié au quatrième trimestre 2026 ; SOC 2 Type 2 est visé au deuxième trimestre 2027. Nos sous-traitants d'infrastructure, eux, sont déjà SOC 2 Type II et leurs rapports sont communicables sous NDA.
Jamais. C'est inscrit au contrat de sous-traitance : votre savoir-faire n'alimente pas l'entraînement de nos modèles, il n'est pas mutualisé avec d'autres clients, et il ne sert à rien d'autre qu'à vous fournir le service.
Dans l'Union européenne. Le traitement IA tourne en France chez Mistral ; la base, l'authentification et le stockage sont chez Supabase et l'application chez Vercel, servis depuis l'Union européenne. Aucun transfert effectif hors UE n'est en cours, ce qui nous met hors de portée du Cloud Act.
Oui, sur un tenant de test dédié, quand votre équipe le souhaite. De notre côté, une suite de tests interne — sept modules, dont l'accès inter-organisation — et un audit Row Level Security ont été réalisés. Le pentest externe PASSI est cadré mais n'a pas encore été lancé.
Tout. Un export complet dans un format structuré (JSON / ZIP) sous 30 jours, la suppression définitive ensuite, et un certificat de destruction sur demande. Votre savoir-faire vous appartient : vous ne perdez que l'accès à la plateforme.